
从快手深夜遇袭看:7*24小时安全保障,从来不是选择题
从快手深夜遇袭看:7*24小时安全保障,从来不是选择题
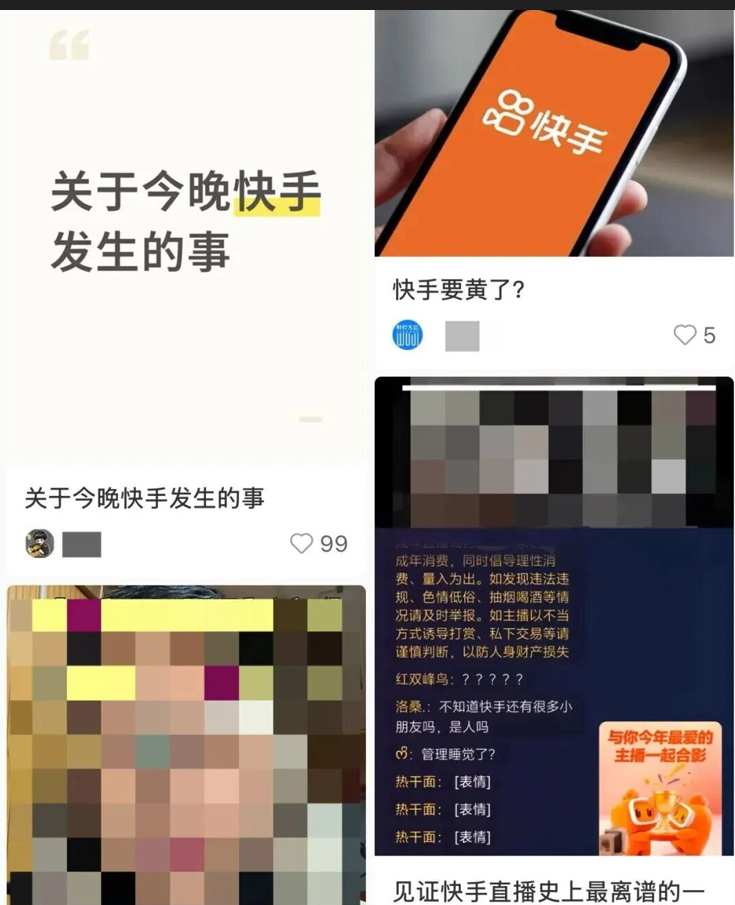
2025年12月22日晚上,本是大众休闲刷直播的放松时刻,快手平台却遭遇了一场惊心动魄的黑灰产突袭。上万僵尸账号同步开播,淫秽色情等违规内容瞬间刷屏,审核系统被瞬间击穿,举报功能一度瘫痪,最终不得不临时关闭直播入口才稳住局面。
2025年12月22日22时左右,快手平台遭遇精心策划的大规模黑灰产组织攻击,上万僵尸账号几乎同时开启直播,传播淫秽色情等违规内容,持续约10分钟,部分直播间观看人数达10万+,震惊全网。
攻击规模与表现
1)账号规模:约1.7万个违规账号同时开播
2)内容类型:露骨色情视频、低俗擦边表演、违规诱导链接
3)影响范围:全平台直播频道,推荐页被违规内容刷屏
4)异常特征:
① 大量新注册"小白号"或僵尸账号集体行动,呈现高度自动化
② 直播内容为预制视频,非实时创作
③ 平台举报功能一度瘫痪,审核系统被瞬间击穿
攻击技术手段
攻击者采用"教科书式"全网协同攻击,分三步实施:
1) 僵尸网络构建(账号工业化生产)
① 使用"接码平台"+"猫池"批量注册系统:② 接码平台提供全球虚拟手机号接收验证码
③ 猫池设备同时管理数百张SIM卡自动接收验证信息
④ 自动化脚本模拟用户注册,短时间"生产"数万账号
2) 隐身渗透(绕过风控系统)
① IP伪装与轮换:使用拨号VPS和庞大代理IP池,隐藏真实位置
② 设备指纹伪造:篡改设备参数(型号、IMEI等),生成虚假设备身份
③ "养号"策略:攻击前通过脚本模拟正常用户行为(浏览、点赞)
3) 闪电式总攻(精确协同)
① 利用C&C服务器(命令控制中心)统一指挥
② 采用分布式任务调度技术,确保1.7万个账号精确同步开播
③ 预设时间点一到,所有账号同时推送预制违规内容
平台应对与处置
时间 | 事件 |
22日22:00 | 攻击开始,大量违规直播涌入 |
22日22:30 | 平台启动最高级别应急预案 |
22日23:00左右 | 实施"无差别关停",临时关闭直播入口 |
22日23:00-00:00 | 技术团队开展流量清洗、账号封禁、内容下架 向公安机关报警,上报监管部门 |
23日凌晨 | 直播功能陆续恢复正常 |
23日00:58 | 官方发布正式通报,确认遭黑灰产攻击 |
事件影响与后续
v平台影响:
²直播功能短暂停摆,部分用户体验受影响
²平台声誉受损,引发用户信任危机
²股票市场波动,投资者担忧合规风险
v行业警示:
²黑灰产攻击已从"单点漏洞利用"升级为"系统性对抗"
²内容平台安全防御需从"单点布防"转向"纵深防御"和"动态对抗"
²直播推流环节需建立独立AI内容识别实时熔断机制
v官方态度:
²明确表示此为外部恶意攻击,非平台自身漏洞
²强调"坚决抵制违规内容,将与警方合作追查源头"
²承诺全面升级安全系统,加强账号注册和内容审核管控
这场发生在夜间的攻击,撕开的不仅是平台的安全漏洞,更直指一个被很多机构忽视的核心问题:在网络攻击无孔不入、不分昼夜的今天,7*24小时安全保障机制,早已不是“可选项”,而是关乎生存的“必答题”。
有人可能会说,“快手是大平台,我们小机构没那么容易被盯上,我们没那么多互联网业务没那么容易被攻进来”。但事实是,黑灰产的攻击从不会挑对象,而夜间、节假日等“安全空档期”,恰恰是他们最青睐的进攻窗口。某企业曾在深夜遭黑客攻击,数据泄露、业务瘫痪,直接亏损600万;某医院也曾因夜间系统防护薄弱,遭遇勒索攻击,全院95%数据被加密,不仅致使业务中断3天直接经济损失超千万,相关人员和直接负责人更面临严重的监管处罚。
这些案例都在印证一个道理:安全风险的发生,从不会遵守“朝九晚五”的作息。当企业以为“下班了就安全了”,当机构觉得“深夜没人办公就不用防护”,恰恰给了黑灰产可乘之机。就像快手此次遇袭,攻击发生在夜间用户活跃时段,却因缺乏足够的夜间应急响应力量,导致违规内容扩散近30分钟才启动最高级别应急预案,后续处置又耗费大量时间,不仅影响用户体验,更让平台声誉严重受损。
或许有人会质疑,“投入精力做7*24小时保障,成本会不会太高?真的值得吗?”但对比一下损失就知道:快手因攻击导致的直播停摆、声誉受损、用户流失,后续修复成本难以估量;某企业7天亏损600万;某医院3天亏损超千万,而一套完善的7*24小时安全防护服务,一年费用可能比雇个实习生还低。更重要的是,对于医院、金融机构等特殊行业,安全事故的代价远不止金钱——医院系统瘫痪可能延误患者救治,金融数据泄露可能引发群体性恐慌,这些后果根本无法用成本衡量。
真正的7*24小时安全保障,从来不是“安排几个人熬夜值班”那么简单,而是一套“技术+人员+机制”的全链路闭环体系。从快手事件的教训和行业优秀实践来看,核心要抓住这3个关键点:
1.实时监测不缺位,让风险“早发现”黑灰产的攻击往往具有突发性、规模化的特点,仅靠人工监测研判根本来不及应对。这就需要借助智能监测系统,24小时不间采集单位网络流量、主机终端等关键环节的威胁信息。及时发现网络安全威胁,并通过“AI+人”的方式进行快速精准的研判,产生事件工单推送给相关处置人员并告知其处置方案,让风险在萌芽阶段就被发现。
2.快速响应不拖延,让处置“快准狠”安全事件的处置效率,直接决定损失大小。优秀的7*24小时保障机制,必须通过“技术+流程”的方式建立“自动防护”、“及时处置”的事件响应处置机制。接到研判后的事件工单流程,通过智能处置系统联动防火墙等安全设备进行自动化封禁,专职值班人员接到异常警报后在安全专家的指导下快速进行响应和处置。通过这种联动机制,形成快速处置合力,最大限度降低损失。
3.管理闭环不脱节,持续改进保障体系很多安全事故的发生,根源在于缺乏持续改进机制。完善的7*24小时保障,需要建立复盘机制,定期对相关工作的执行情况、面临的威胁态势、管理体系的落实情况、现有安全体系的实际效用等进行复盘,发现系统性问题,落实持续改进机制,推进7*24小时保障体系的持续完善。
从互联网平台到医疗、企业,从企业到公共机构,今天的网络安全早已没有“安全期”。快手深夜遇袭的教训警示我们:安全保障就像空气,平时可能感觉不到它的存在,但一旦缺失,所有的运营成果都可能瞬间崩塌。
7*24小时安全保障机制,从来不是额外的成本负担,而是最划算的“风险保险”。它守护的不仅是数据和系统,更是用户信任、行业声誉,甚至是生命财产安全。
最后想问大家:你的机构是否建立了完善的7*24小时安全保障体系?在夜间、节假日等关键时段,能否做到安全“不打烊”?欢迎在评论区分享你的经验或困惑~
如果需排查或处置此类风险,建议可以采取以下手段:
(1)如果贵单位已安装桌管系统
可通过桌管系统进行排查,主要排查终端已安装软件,是否有安装CrowdStrike公司的软件或名为Falcon的安全软件,操作方式可参考桌管软件用户手册或咨询桌管运维方或厂家。
如有发现请先断开该终端互联网访问,卸载相关软件或禁止更新,之后再放开互联网访问。
为桌管系统增加相关安全策略,如禁止用户私自安装安全软件、禁止软件自动更新等,具体策略需结合本单位安全管理现状确定。
(2)如果贵单位未安装桌管系统
首先,确认贵单位是否采购过CrowdStrike公司的软件或名为Falcon的安全软件。PS:Crowd Strike Falcon是一款收费软件仅提供短期有限的免费试用。
所有使用Windows系统的设备均需排查,排查前请先断开互联网访问,通过控制面板或使用命令行工具排查是否安装CrowdStrike公司的软件或名为Falcon的安全软件,如有发现卸载相关软件或禁止更新,之后再放开互联网访问。
(3)如果贵单位已有设备出现问题
首先说明,从目前出现问题的情况来看,不会丢数据,可先想办法将受影响设备硬盘里面除系统以外的数据备份出来,具体操作可上网搜索在此不做赘述。
将受影响的电脑启动到安全模式或恢复环境,导航至C:WindowsSystem32driversCrowdStrike目录,找到与“C-00000291*.sys”匹配的文件并将其删除,即可正常启动电脑。
如以上应急措施无效,请找专业人员支持,或重装电脑系统。